
Блог Феерично
04Сен 2026
Корпоративный VPN для сотрудников и филиалов: кому и как подключаться
Бухгалтер работает из дома и не может открыть базу 1С, которая стоит в офисе. Менеджер другого филиала видит только часть общих файлов. Разработчику нужен доступ к внутреннему серверу, но открывать его всему интернету никто не хочет. В таких ситуациях компании обычно вспоминают про корпоративный VPN.
Смысл у него вполне прикладной: дать определённым людям и офисам доступ к определённым рабочим ресурсам через шифрованное соединение. Чтобы это работало без сюрпризов, сначала надо понять, кто к чему подключается. Выбор технологии здесь вторичен.
Когда бизнесу нужен VPN, а когда он лишний
VPN имеет смысл, если ресурс доступен только из внутренней сети: файловое хранилище, внутренний сайт, система учёта, оборудование филиала, административный интерфейс или сервер приложений. Подключённый сотрудник работает с разрешёнными ресурсами почти так же, как из офиса, хотя доступ по-прежнему может зависеть от скорости сети и работы самого сервиса.
Но не каждую программу нужно проводить через отдельный туннель. Если сотрудники пользуются только облачной CRM, почтой и другими сервисами с обычным входом через браузер, корпоративный VPN может не понадобиться. Ненужная сложность означает ещё одну настройку, которую придётся поддерживать.
Пример из повседневной работы
У компании два офиса. В главном размещён сервер с внутренними документами, во втором работают продажи. Руководителю нужно открыть общие папки, а сотрудникам филиала – регулярно обращаться к серверу. Для этой задачи можно организовать постоянную связь между офисами, а для руководителя вне офиса – отдельное персональное подключение. Эти два сценария похожи только названием VPN.
Две схемы, которые важно не путать
Сотрудник – офис. Клиент VPN устанавливается на рабочем ноутбуке или телефоне. После проверки доступа устройство получает маршрут к нужным внутренним системам. Это удобно для удалённой работы, командировок и временного подключения подрядчика.
Филиал – главный офис. Соединяются маршрутизаторы или специальные шлюзы двух площадок. Пользователю не приходится вручную запускать соединение на каждом компьютере: разрешённые подсети общаются по заранее заданным правилам. Для этой схемы особенно важны адреса сетей, маршруты и ограничения между подразделениями.
Смешивать все устройства в одну «общую сеть без границ» не требуется. Бухгалтерии, складу, менеджерам и подрядчикам могут быть нужны совершенно разные системы. Лучше сразу разграничить доступ по задачам.
Как соединить два офиса
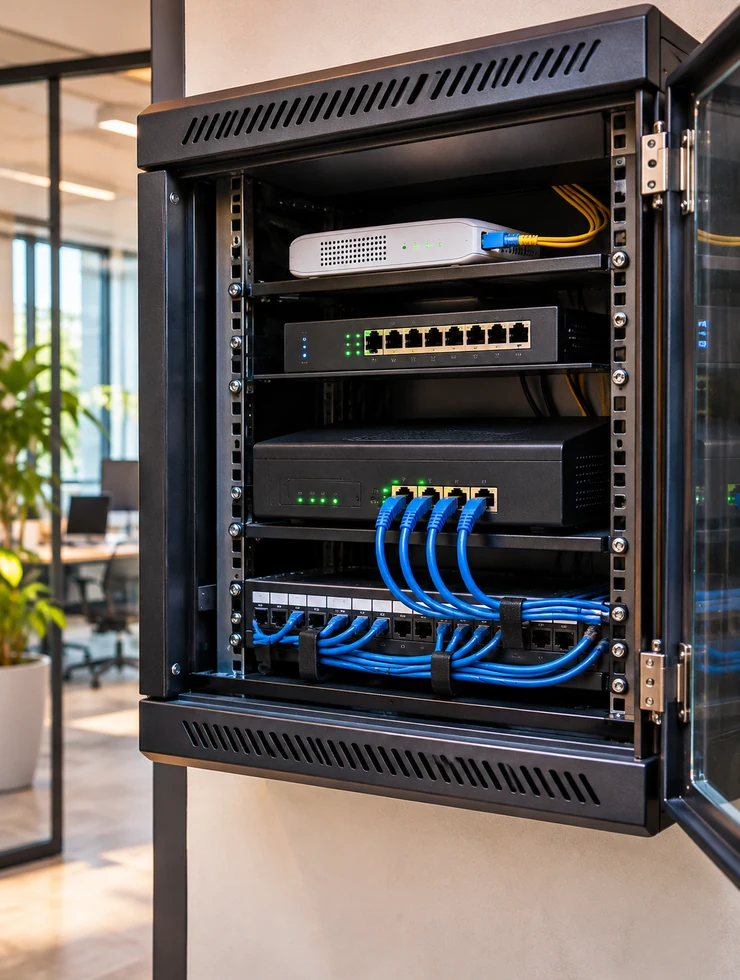
Для постоянной связи филиалов на каждой площадке нужен подходящий сетевой шлюз и понятная адресация. Сначала проверяют подсети: если оба офиса используют одинаковые адреса, обычная маршрутизация между ними создаст конфликт.
Затем определяют, какие серверы и направления трафика действительно доступны через туннель. Не стоит открывать весь офис целиком только ради одной общей папки.
Проверить надо не только факт соединения
Шлюзы могут успешно установить туннель, но нужная программа при этом не откроется. Причина бывает в маршрутах, локальном брандмауэре, разрешении имён или настройке самой программы. Поэтому проверка должна идти от рабочего места: открыть внутренний адрес по имени, зайти в систему, выполнить привычную операцию и убедиться, что она работает из обоих офисов. Отдельно проверяют поведение при обрыве связи и после перезапуска оборудования.
Кому и какие права выдавать
Сам VPN-туннель не заменяет учётные записи и права внутри программ. Пользователь может быть успешно подключён к сети, но не иметь доступа к нужной папке. И наоборот: технически открытая сеть не означает, что всем сотрудникам нужно видеть все серверы компании.
- Персональные подключения. Для каждого сотрудника отдельная учётная запись или ключ, а не единый конфигурационный файл на весь отдел
- Доступ по роли. Бухгалтеру – учётная система, сотруднику склада – складская система, подрядчику – согласованный узел и ограниченный срок
- Дополнительная проверка входа. Там, где это поддерживает выбранный VPN-шлюз или система управления доступом, включить MFA и не ограничиваться одним паролем
- Отключение доступов. При увольнении или окончании договора отзывать ключи, учётные записи и разрешения без ожидания следующего обслуживания
- Журнал изменений. Фиксировать, кто и когда добавил пользователя, изменил маршрут или открыл новый ресурс
Для небольшого бизнеса это кажется лишней дисциплиной до первого увольнения сотрудника. Потом выясняется, что один общий пароль никто не умеет заменить так, чтобы не остановить работу отдела.
Удалённый сотрудник: важен весь путь до ресурса
На рабочем устройстве должно быть понятно, к каким адресам идёт соединение и как сотрудник входит в нужную программу. Перед запуском проверяют доступ из домашней сети, с другого подключения и после перезагрузки ноутбука.
Отдельный сценарий – утрата устройства. Компания должна уметь быстро отозвать именно этот доступ, не перенастраивая VPN у всех коллег.
Если рабочий компьютер обслуживается компанией, проще поддерживать обновления и одинаковую конфигурацию. С личными устройствами сложнее: заранее нужно решить, кто отвечает за обновление системы, блокировку экрана, хранение рабочих файлов и удаление настроек доступа. И шифрованный канал сам по себе не решает эти задачи.
Что выбрать: WireGuard, IPsec или управляемый доступ
Технологию выбирают под оборудование, устройства сотрудников и требования к управлению пользователями. Для малого офиса могут подойти решения на основе WireGuard или IPsec. Важны поддержка оборудования, стабильность соединения, удобство отзыва доступов и наличие человека, который будет сопровождать настройки.
WireGuard строит туннели на основе ключей и позволяет настраивать маршруты к нужным адресам. При этом сам по себе протокол не содержит готовую систему согласования заявок, единого входа сотрудников и MFA: для подобных функций нужны дополнительные средства управления. У IPsec другой подход к настройке, а возможность соединения филиалов зависит от реализации на используемых шлюзах.
Если компании нужен доступ только к нескольким внутренним веб-приложениям, иногда разумнее организовать его на уровне конкретных сервисов без общего доступа к сети. Решение принимают после инвентаризации, а не по популярности названия протокола.
Маршруты, DNS и скорость: где обычно возникают проблемы
Внутренняя система может открываться по IP-адресу, но не по привычному имени. Значит, не продумано разрешение имён. Ещё одна типичная история – пересечение офисных подсетей с домашней сетью сотрудника: устройство не понимает, куда направлять запрос.
Заранее надо решить, какой трафик проходит через VPN. Для корпоративных ресурсов часто достаточно направлять в туннель только адреса внутренних систем. Если по рабочим требованиям через VPN должен идти весь трафик устройства, нужны соответствующие мощность шлюза, пропускная способность и правила доступа. Единственно правильного варианта для всех нет.
Проверять стоит реальные рабочие операции, а не только показания скорости интернета. Открытие общей папки, работа с учётной системой и передача большого файла по-разному реагируют на задержки и нестабильную связь. Некоторые приложения изначально плохо рассчитаны на работу через медленные каналы; тогда лучше пересмотреть способ доступа к ним.
Чек-лист запуска корпоративного VPN
- Перечислить сотрудников, филиалы и внутренние системы, которым действительно требуется подключение
- Зафиксировать, где находятся серверы, маршрутизаторы и кто имеет административный доступ
- Проверить адреса подсетей, DNS, маршруты и возможные ограничения оборудования
- Определить группы пользователей, необходимые права и порядок выдачи временного доступа
- Настроить учётные записи или ключи, а MFA – там, где его поддерживает выбранная схема
- Протестировать работу программ с двух разных подключений, а для филиалов – с обеих площадок
- Проверить отзыв доступа, восстановление настроек шлюза и уведомления о сбоях
- Оставить короткую инструкцию сотрудникам: как подключаться и куда обращаться при проблеме
Полезно проверять схему повторно после замены маршрутизатора, переезда офиса или добавления новой подсети. Эти изменения нередко ломают маршруты, хотя сам VPN формально продолжает работать.
С чего начать небольшому бизнесу
Если у компании один офис и несколько удалённых сотрудников, обычно достаточно начать с перечня внутренних ресурсов и ограниченного доступа к ним. Для двух филиалов добавляется задача постоянной связи сетей. Когда пользователей становится больше, особенно важны единое управление доступами и понятная передача настроек между ответственными специалистами.
В Феерично Digital можно обсудить сопровождение серверной инфраструктуры и организацию корпоративного удалённого доступа для сотрудников и филиалов. Начинать стоит с конкретной схемы рабочих ресурсов, а не с покупки ещё одного устройства.
