
Блог Феерично
02Окт 2026
«Ваши файлы зашифрованы»: что делать в первые часы после атаки шифровальщика
Представим типичное утро небольшой компании. Бухгалтерия не открывает общую папку, у менеджеров исчезли привычные документы, а на одном компьютере появилось сообщение с требованием выкупа. Руководитель просит «быстро вернуть всё как было», сотрудник предлагает перезагрузить сервер, кто-то уже достаёт внешний диск с резервной копией. Именно в эти минуты можно случайно увеличить ущерб.
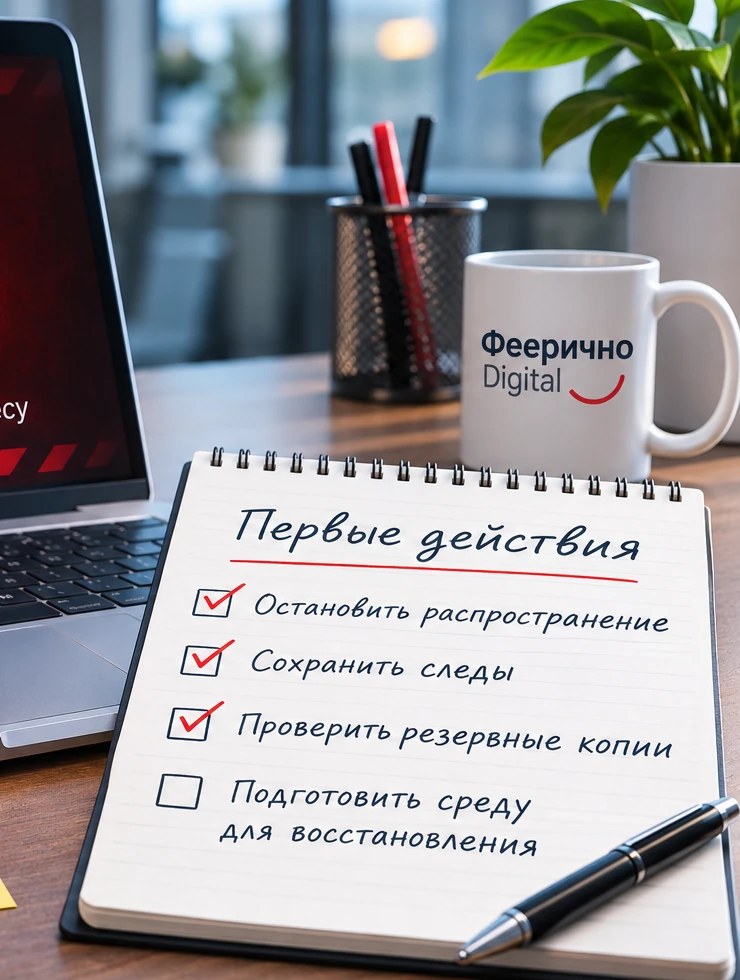
Если файлы зашифрованы, главная задача первых часов – остановить распространение, сохранить информацию о происшествии и не испортить уцелевшие копии. Ниже – последовательность действий для руководителя и ответственного за IT. Это план первичной реакции, а не инструкция по самостоятельному расследованию или гарантированному восстановлению.
Первые минуты: изолировать, а не перезагружать
Если есть основания подозревать шифровальщик, отключите затронутый компьютер от сети: выньте Ethernet-кабель и выключите Wi-Fi. Не подключайте к нему внешние диски или другие устройства.
- Сообщите ответственному за IT.
- Остановите работу с общими папками.
- Зафиксируйте время обнаружения.
Что делать, если заражён не один компьютер?
Когда одновременно жалуются сотрудники разных отделов, проблема может быть шире одной рабочей станции. Ответственный специалист должен проверить серверы, файловые ресурсы, удалённые подключения и соседние сегменты сети. При явном массовом распространении бывает разумнее временно отключить пострадавший сегмент на коммутаторе, чем разыскивать каждый кабель отдельно.
Не выключайте всё оборудование автоматически. Работающая система может содержать сведения, которые понадобятся специалистам. Сначала изоляция от сети; выключение питания – вынужденный вариант, если разорвать сетевые соединения иначе невозможно и распространение продолжается. Это особенно важно для серверов с базами данных и виртуальными машинами.
Что сохранить до любых попыток очистки
Спешка с переустановкой системы часто стирает информацию, по которой можно понять, как злоумышленники попали в сеть и что ещё успели затронуть. Пока никто не удалил подозрительные файлы и не «почистил всё антивирусом», зафиксируйте то, что видно.
- Сфотографируйте сообщение о выкупе, точный текст, адреса и указанные контакты. Не переходите по ссылкам из сообщения.
- Запишите время первых признаков, имена затронутых компьютеров, учётные записи и доступные сетевые ресурсы.
- Не переименовывайте зашифрованные файлы и не удаляйте записку злоумышленников: это может затруднить определение семейства программы.
- Попросите администратора сохранить журналы событий, данные сетевых устройств и, когда это оправданно, образы дисков или снимки виртуальных машин.
- Отдельно сохраните список важных систем: 1С, CRM, файловое хранилище, почта, сайт, базы данных и рабочие станции.
Не отправляйте посторонним людям полные архивы клиентских данных, пароли или административные ключи «для проверки». Если есть признаки утечки данных, это отдельная задача с возможными юридическими последствиями, которую следует оценить со специалистами.
Первый час: спасти резервные копии
Шифровальщик способен затронуть не только документы, но и доступные сетевые папки, хранилища и копии, к которым у заражённой учётной записи есть права записи.
- Не подключайте архивный диск к заражённому ПК.
- Ограничьте опасные сетевые доступы к хранилищу.
- Проверьте наличие независимой копии.
Какие копии действительно пригодятся?
Ответственному за IT нужно составить перечень доступных точек восстановления и убедиться, что они созданы до предполагаемого начала атаки. Последний успешный статус задания ещё ничего не гарантирует: заражённые данные могли попасть в копию раньше обнаружения происшествия.
Приоритет отдают копиям, недоступным для записи из рабочих систем: отключённым носителям, изолированным хранилищам, версиям с защищённым сроком хранения. Не удаляйте старые поколения бэкапов, даже если место почти закончилось. Доступ к архиву проверяют через отдельную доверенную систему, желательно сначала только для чтения, без риска перезаписи оригинала.
Если копии лежат у хостинг-провайдера, выясните, доступны ли независимые версии и как работает восстановление. Снимок работающей виртуальной машины полезен не всегда: он может содержать те же зашифрованные файлы или уже заражённую конфигурацию.
Как оценить масштаб без хаотичных проверок
Один красный экран не означает, что затронут только один компьютер. И наоборот, появление одинакового расширения у файлов не доказывает, что каждый сервер повреждён. Проверьте по приоритету:
- Критичные процессы: доступны ли бухгалтерская база, CRM, складские документы, заявки и корпоративная почта?
- Общие ресурсы: какие файловые папки открывались на запись из затронутых учётных записей?
- Управление: могли ли злоумышленники использовать учётные записи администраторов и удалённые подключения?
- Резервирование: доступен ли журнал заданий, где хранятся копии, кто имеет права на удаление архивов?
- Признаки выхода данных: есть ли сообщения о публикации файлов или нетипичная передача больших объёмов? Отсутствие таких признаков ещё не исключает утечку.
Результат этапа – короткая таблица «система / статус / последний подтверждённый чистый бэкап / ответственный / приоритет запуска». Она полезнее, чем десятки одновременно открытых удалённых сеансов, которые только мешают друг другу.
Чего точно не стоит делать
- Не платить выкуп в надежде на гарантированное восстановление. Перевод денег не гарантирует ключ, удаление похищенных данных или отсутствие новой атаки.
- Не экспериментировать с неизвестными «дешифраторами». Скачивание случайных утилит на пострадавшую машину добавляет риск. Проверять наличие бесплатного официального инструмента лучше через проект No More Ransom и вместе со специалистом.
- Не удалять массово повреждённые файлы. До оценки вариантов восстановления они могут быть единственной сохранившейся версией данных.
- Не возвращать заражённый сервер сразу в рабочую сеть. Прежняя точка входа и скомпрометированные пароли могут остаться.
- Не восстанавливать архив поверх работающей заражённой системы. Так можно снова потерять файлы и испортить копию.
- Не скрывать инцидент от сотрудников, которые должны остановить работу с общей сетью. Достаточно короткой рабочей инструкции без пересылки панических сообщений и секретных данных в общий чат.
Восстановление: сначала чистая среда, затем данные
Возвращать бизнес к работе следует не с первого попавшегося диска. Сначала специалист закрывает очевидную точку входа и подготавливает отдельную доверенную среду: чистую операционную систему или новый сервер, актуальные исправления, новые пароли и ограниченные права. Только после этого копию проверяют и восстанавливают по согласованному плану.
Порядок для небольшой компании
- Определите последовательность запуска. Например: база заказов, 1С, CRM и документы для текущих отгрузок, затем второстепенные файловые папки. Реальный порядок зависит от бизнеса.
- Выберите проверенную точку восстановления. Учитывайте не только дату копии, но и предполагаемый момент проникновения.
- Восстановите тестово. Для базы данных мало проверить размер файла: требуется открыть базу, проверить целостность и выполнить ключевую операцию. Для документов – открыть несколько файлов разных типов.
- Сверьте права и зависимости. База может открываться, но не работать без связанных сервисов, ключей, конфигураций или нужных учётных записей.
- Проверьте работу с пользователями. Возвращайте доступ поэтапно и наблюдайте за журналами, а не включайте всё предприятие одной кнопкой.
Если копий нет или они повреждены, не стирайте исходные диски. У части семейств шифровальщиков существуют бесплатные инструменты расшифровки, но универсального решения нет. Профессиональная оценка может помочь выбрать дальнейший путь, однако результат нельзя обещать заранее.
Проверьте себя за 10 минут
Этот чек-лист полезен руководителю ещё до инцидента. Для проверки не нужно открывать резервные архивы, подключать съёмные диски или передавать пароли кому-либо.
- Знаете ли вы, кому звонить, если один из компьютеров перестал открывать файлы?
- Понимают ли сотрудники, что подозрительную машину нужно сразу отсоединить от сети?
- Есть ли отдельная копия важных данных, которую невозможно удалить с обычной рабочей учётной записи?
- Известна ли дата последнего реального теста восстановления, а не просто успешного задания копирования?
- Может ли ответственный без поиска по перепискам найти список серверов, хранилищ и административных контактов?
- Существует ли способ срочно связаться с командой, если корпоративная почта и мессенджер на рабочем сервере перестали работать?
Если на несколько вопросов ответ «не знаю», проблема уже понятна: критичные данные зависят от процедуры, которую никто не проверял. Устранять такой пробел лучше в обычный рабочий день, не после атаки.
После происшествия: что изменить, чтобы не повторить его
Один удачный запуск из резервной копии ещё не завершает работу. Нужно пересмотреть удалённые подключения, привилегированные учётные записи, обновления, доступ к общим папкам и права на удаление архивов. Особенно важно, чтобы копирование не зависело от единственного сервера и единственного администратора.
Для небольшого бизнеса практически полезна регулярная проверяемая схема: резервные копии с разными поколениями, отдельное хранение, наблюдение за ошибками заданий, уведомления об отсутствии свежих данных и периодические тесты восстановления. Здесь уместна не разовая «настройка и забыли», а понятный процесс контроля, который можно передать на обслуживание.
О том, почему успешное задание копирования ещё не гарантирует возврат данных, мы отдельно рассказали в статье «Резервные копии есть, а данные потеряли».
Если вы хотите оценить существующую схему, начните с нескольких вопросов: что копируется, куда, сколько хранится и когда в последний раз удалось вернуть данные в рабочее состояние. Для этого подходит услуга резервного копирования Феерично Digital: сначала разбираем задачу, затем отдельно согласуем настройку и дальнейший контроль. Бесплатный первичный разбор не включает восстановление повреждённых систем или полноценное расследование происшествия.
Практические рекомендации по изоляции и восстановлению можно сопоставить с материалами проекта No More Ransom и рекомендациями НКЦКИ от 25.03.2022. Это общие ориентиры, а конкретный порядок действий зависит от устройства вашей инфраструктуры.
